统一清单
不用在多处设置之间寻找,即可检查登录项、后台活动和应用扩展。
系统检查
MachKit 将登录项、后台注册、应用扩展和可能的残留整理成可搜索的本地清单。在打开系统设置或提供移除操作前,始终保留来源路径和所属应用等上下文。
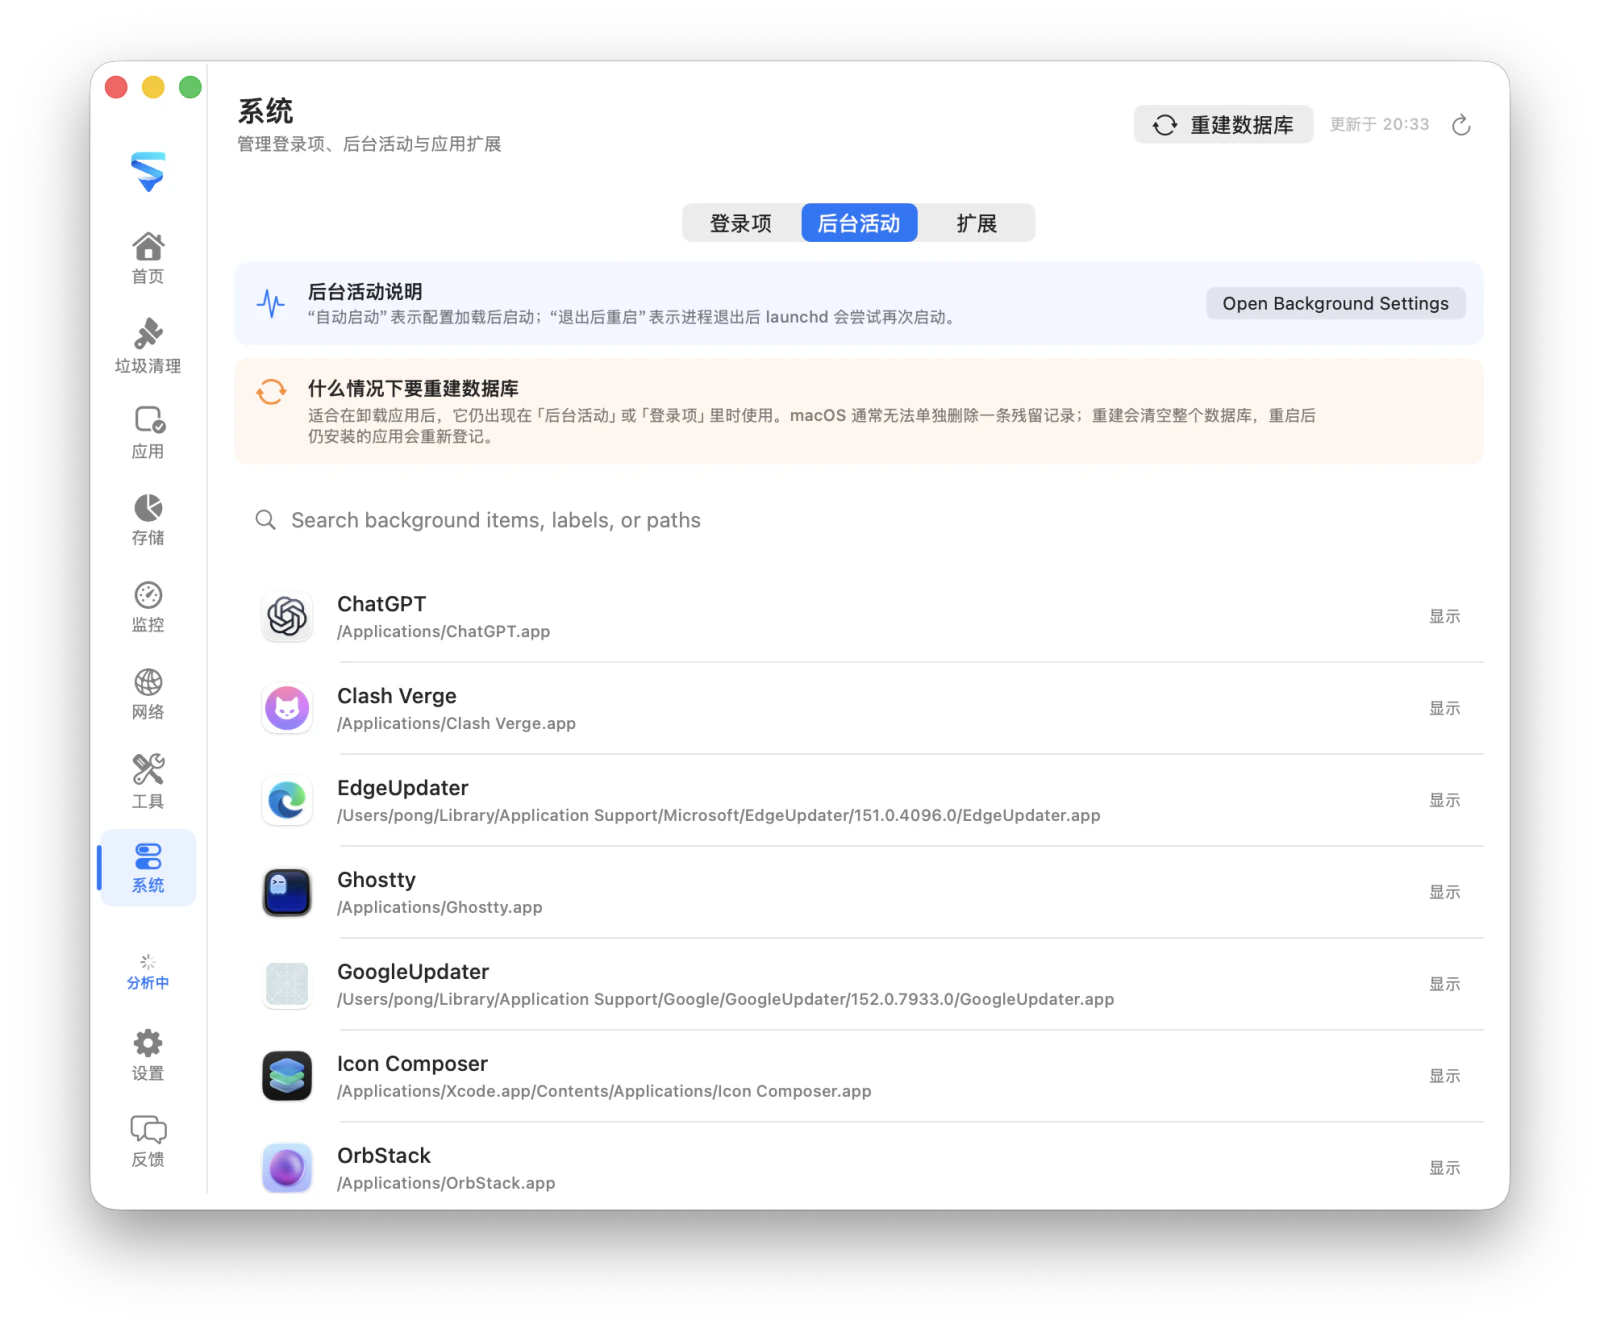
不用在多处设置之间寻找,即可检查登录项、后台活动和应用扩展。
按应用、标签、标识符或路径搜索,并看清每个项目来自哪里。
打开对应的 macOS 设置,或只移除经过确认且符合安全策略的残留。
详细能力
后台软件可能通过多种 macOS 机制出现。MachKit 按用途整理系统能够提供的记录,同时保留理解它们所需的标签、路径、应用身份和状态。
筛选不会只留下一个友好名称。来源路径和所属应用仍然可见,因此可以在操作前区分名称相近的项目。
MachKit 区分活动中的注册和可能的残留,并通过安全策略验证移除目标。含义不明确或受保护的项目不会进入自动移除。